

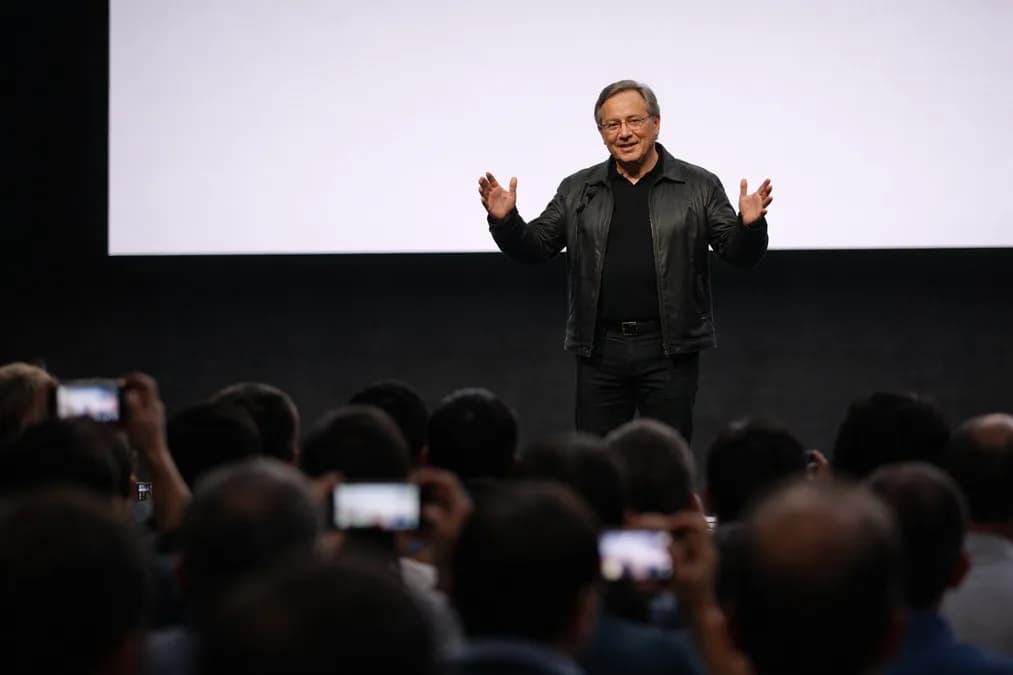
"AI bukan semacam bentuk baru 'pikiran alien' — ini hanya perangkat keras dan perangkat lunak. Keamanannya bisa direkayasa oleh masing-masing pembuat produk AI." Pernyataan langsung Jensen Huang itu tidak hanya retorika teknis. Ia adalah deklarasi filosofis dari arsitek infrastruktur AI dunia, sekaligus sinyal tegas bahwa Nvidia tak ingin pemerintah ikut mengatur desain chip, model, atau deployment sistem cerdas yang mereka bangun.
Apa Arti 'Keamanan Direkayasa di Level Produk'?
Maksud Huang jelas: setiap vendor — mulai dari pembuat chip seperti Nvidia, penyedia foundation model seperti Meta atau Google, hingga pengembang aplikasi akhir — wajib membangun lapisan keamanan dalam kode, arsitektur, dan prosedur operasional mereka sendiri. Bukan menunggu undang-undang turun dari parlemen untuk menentukan batas maksimal latency, batas toleransi bias, atau protokol audit model. Menurut TechCrunch AI, Huang menekankan bahwa pendekatan ini lebih cepat, lebih presisi, dan lebih adaptif ketimbang regulasi berbasis risiko yang kaku dan lambat berubah.
Ini bukan klaim tanpa dasar. Nvidia telah mengintegrasikan fitur seperti 'NVIDIA AI Safety Toolkit', yang menyediakan alat deteksi hallucination, mitigasi bias pada dataset pelatihan, dan sandboxing untuk inferensi model di lingkungan terisolasi. Di level hardware, arsitektur Blackwell sudah menyertakan enkripsi end-to-end untuk data dalam transit dan at-rest — sesuatu yang tidak bisa diatur oleh UU perlindungan data umum, tapi juga harus dirancang sejak silicon level.
Baca juga: Mengapa Foto dari Ponsel Bisa Lebih Tajam daripada Kamera DSLR?
pendekatan ini justru memperkuat posisi Nvidia sebagai gatekeeper teknis. Sebab, jika keamanan memang harus dibangun dari bawah — dari chip hingga stack software — maka siapa pun yang ingin membangun sistem AI aman secara default harus mulai dari ekosistem mereka.
Siapa yang Rugi Kalau Regulasi Dihilangkan?
Di Indonesia, skenario ini berdampak langsung pada dua kelompok: startup AI lokal dan lembaga pengawas. Startup yang mengandalkan model open-weight seperti Llama atau Qwen, lalu menjalankannya di GPU cloud murah, justru berada di posisi paling rentan. Mereka tidak punya sumber daya untuk membangun safety layer dari nol — apalagi tanpa akses ke dokumentasi lengkap atau API audit milik vendor besar.
Baca juga: 72% Warga Indonesia Cari Gejala Penyakit via AI — Tapi Diagnosanya Bisa Salah
Sementara itu, Otoritas Jasa Keuangan (OJK) dan Badan Pengawas Obat dan Makanan (BPOM) sedang menyusun panduan etika AI untuk layanan finansial dan kesehatan. Namun, tanpa kewenangan teknis untuk memverifikasi implementasi di tingkat chip atau runtime, panduan itu berisiko menjadi dokumen simbolis. Dilansir TechCrunch AI, Huang sendiri mengakui bahwa regulasi bisa berguna untuk 'penyalahgunaan eksplisit', seperti deepfake kriminal atau senjata otonom — tapi bukan untuk 'penggunaan umum' sistem AI komersial.
Padahal, di pasar Indonesia, 68% perusahaan yang menggunakan AI dalam operasionalnya masih mengandalkan solusi SaaS impor, menurut survei Katadata Insight Center 2024. Artinya, mayoritas pengguna tidak tahu bagaimana keamanan sistem itu benar-benar diuji — apakah cukup dengan sertifikasi ISO/IEC 27001, atau butuh verifikasi independen terhadap model inference time behavior.
Lebih jauh, ada celah regulasi yang nyaris tak tersentuh: AI-as-a-Service (AIaaS). Platform seperti NVIDIA NIM atau AWS Bedrock memungkinkan pelanggan menjalankan model tanpa melihat arsitektur internal. Jika keamanan memang 'direkayasa di level produk', maka pelanggan hanya bisa percaya — bukan memverifikasi. Ini bukan soal kepercayaan, tapi soal transparansi teknis yang belum diatur di UU ITE maupun RUU Perlindungan Data Pribadi.
industri lokal justru mulai bergerak. PT Telkom Indonesia telah mengembangkan platform 'Telkom GenAI' dengan fitur built-in content moderation dan lineage tracking. Namun, kapasitas komputasi mereka masih bergantung pada GPU impor — artinya, kendali atas keamanan tetap terbagi antara desainer lokal dan vendor global.
Fakta tambahan yang mengejutkan: Nvidia saat ini menguasai 92% pasar chip AI global menurut data IDC Q1 2024. Artinya, ketika Huang berkata 'keamanan bisa direkayasa oleh masing-masing pembuat produk', yang sebenarnya ia maksud adalah: 'keamanan akan dibangun sesuai standar dan prioritas Nvidia — karena mereka satu-satunya pihak yang benar-benar menguasai seluruh lapisan stack'. Itu bukan klaim pasar, tapi realitas teknis yang tak bisa dielakkan.