

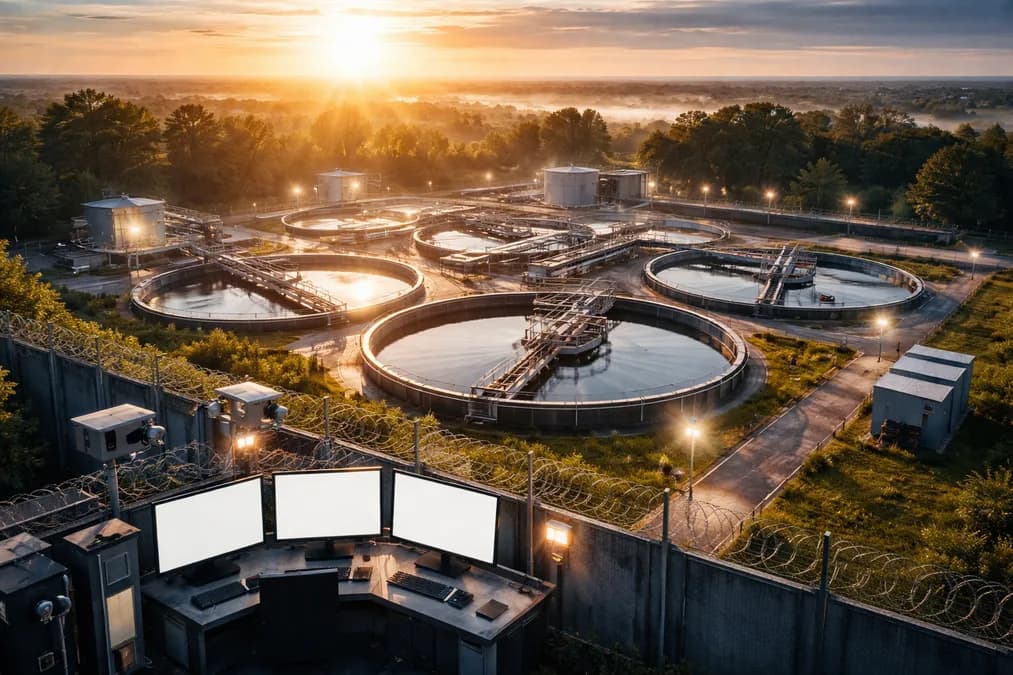
Bayangkan sebuah kota berpenduduk 250.000 jiwa tiba-tiba kehilangan kendali atas tekanan pipa utama, sensor klorin otomatis mati tanpa peringatan, dan panel kontrol SCADA menampilkan pesan tak dikenal berisi simbol-simbol acak. Itu bukan skenario film fiksi ilmiah. Itu terjadi pekan lalu di sebuah instalasi pengolahan air di negara bagian Louisiana — salah satu dari tujuh fasilitas di Amerika Serikat yang dilaporkan mengalami gangguan akibat serangan siber, menurut konfirmasi resmi FBI.
Apa yang Sebenarnya Diretas — dan Mengapa Bukan Hanya Soal Password Lemah
Serangan ini tidak menyasar database pelanggan atau sistem administrasi kantor. Target utamanya adalah sistem pengendali industri (ICS) dan sistem kendali pengawasan serta akuisisi data (SCADA) — jantung digital infrastruktur air. Menurut Engadget, para pelaku berhasil memasuki jaringan melalui akses remote yang tidak dikunci dengan protokol lama seperti Modbus TCP, tanpa enkripsi, dan tanpa autentikasi dua faktor. Banyak sistem ini masih beroperasi di Windows XP atau versi embedded yang tidak lagi mendapat pembaruan keamanan sejak 2014. Yang lebih mengkhawatirkan: tidak semua insiden melibatkan eksploitasi kerentanan teknis. Beberapa kasus terjadi karena staf lapangan menggunakan satu akun bersama untuk semua perangkat, lalu lupa mengganti password setelah rekan kerja pindah tugas.
FBI menegaskan bahwa serangan ini tidak hanya pencurian data, tapi juga upaya manipulasi langsung terhadap parameter operasional — seperti penurunan kadar klorin di bawah ambang aman atau peningkatan tekanan pompa hingga batas kritis. Dalam satu kasus di Georgia, operator harus mematikan sistem otomatis selama 11 jam dan beralih ke pengendalian manual untuk mencegah kebocoran pipa besar di wilayah perbukitan.
Baca juga: Dua Mobil Otonom Tabrakan di 155 mph — Uji Nyata yang Tak Bisa Dibayar Mahal
Indonesia Belum Punya 'SCADA Watchdog' yang Berfungsi
Di Indonesia, 78% instalasi pengolahan air minum (IPAM) berkapasitas di bawah 10 liter/detik masih mengandalkan sistem analog atau PLC generasi awal tanpa konektivitas internet sama sekali — menurut data Kementerian PUPR 2023. Namun, justru di kota-kota besar seperti Surabaya dan Bandung, modernisasi sedang berjalan: sistem SCADA baru mulai terintegrasi dengan aplikasi monitoring berbasis cloud. Masalahnya, integrasi itu sering kali dilakukan tanpa audit keamanan independen. Tidak ada regulasi nasional yang mewajibkan sertifikasi keamanan ICS untuk proyek infrastruktur air publik. Padahal, Badan Siber dan Sandi Negara (BSSN) sudah mengidentifikasi 12 titik kerentanan kritis dalam arsitektur SCADA lokal — termasuk penggunaan default credential di modul RTU dan kurangnya segmentasi jaringan antara sistem operasional dan jaringan kantor.
Dilansir Engadget, serangan ke fasilitas air AS bukanlah gelombang pertama. Sejak 2021, jumlah insiden terhadap infrastruktur air meningkat 210% menurut laporan CISA (Cybersecurity and Infrastructure Security Agency). Namun, angka itu hanya mencatat serangan yang dilaporkan — bukan yang berhasil disembunyikan oleh operator karena takut reputasi rusak atau denda regulator. Di Indonesia, budaya pelaporan insiden siber masih sangat rendah, terutama di instansi daerah. Tidak ada mekanisme insentif atau perlindungan hukum bagi petugas yang melaporkan celah keamanan secara internal.
Baca juga: Mengapa Cabut Hardisk Eksternal Tanpa 'Eject' Masih Berbahaya di Era AI
Yang membuat situasi lebih kompleks adalah ketergantungan pada vendor asing. Sebagian besar sistem SCADA di IPAM kota besar dibeli dari produsen Jerman dan Jepang, dengan layanan pemeliharaan jarak jauh yang memerlukan akses admin penuh ke server lokal. Tidak ada ketentuan dalam kontrak pengadaan yang membatasi lokasi server remote atau meminta audit log akses vendor. Artinya, celah bisa muncul bukan dari serangan eksternal, tapi dari kebijakan manajemen akses internal yang longgar.
Peringatan FBI tidak hanya peringatan teknis. Ini adalah sinyal bahwa infrastruktur kritis tidak lagi dinilai dari kapasitas produksi atau efisiensi energi semata, tapi juga dari ketahanan siber — suatu dimensi yang belum masuk dalam indeks kinerja PDAM maupun evaluasi kelayakan pinjaman infrastruktur oleh lembaga multilateral. Ketika air bisa dimanipulasi dari jarak 10.000 kilometer, maka keamanan fisik bendungan dan pipa tidak cukup lagi.
"Kami tidak lagi berbicara tentang mencegah peretas masuk ke sistem. Kami berbicara tentang memastikan bahwa bahkan jika mereka masuk, mereka tidak bisa mengubah nilai klorin, membuka katup darurat, atau mematikan pompa utama tanpa deteksi real-time dan intervensi otomatis," kata direktur divisi keamanan infrastruktur CISA dalam konferensi pers 12 Mei 2024 — pernyataan yang patut menjadi pegangan bagi regulator dan operator air di Tanah Air.